Étiquette : privacy (Page 17 of 47)

Project Nightingale

“Neither patients nor doctors have been notified. At least 150 Google employees already have access to much of the data on tens of millions of patients, according to a person familiar with the matter and the documents. In a news release issued after The Wall Street Journal reported on Project Nightingale on Monday, the companies said the initiative is compliant with federal health law and includes robust protections for patient data. Some Ascension employees have raised questions about the way the data is being collected and shared, both from a technological and ethical perspective, according to the people familiar with the project. But privacy experts said it appeared to be permissible under federal law. That law, the Health Insurance Portability and Accountability Act of 1996, generally allows hospitals to share data with business partners without telling patients, as long as the information is used “only to help the covered entity carry out its health care functions.””

Source : Google’s ‘Project Nightingale’ Gathers Personal Health Data on Millions of Americans – WSJ

“Contrairement à des pays comme l’Australie, où le gouvernement local a adopté une loi obligeant les entreprises de haute technologie à amoindrir la sécurité du chiffrement, la police suédoise empruntera la bonne approche : la voie allemande. Depuis plus de dix ans, les autorités allemandes ont commencé à déployer une souche de logiciels malveillants appelée Bundestrojaner (cheval de Troie fédéral) dans le cadre de leurs enquêtes. Le plan de la police suédoise est similaire et prévoit de déployer des logiciels malveillants dotés de fonctionnalités semblables à celles des logiciels espions sur les appareils des suspects. L’idée est d’écouter des appels audio ou vidéo chiffrés en temps réel ou d’extraire des journaux de discussion à partir d’applications de messagerie instantanée chiffrées.”

Source : La police suédoise pourra déployer des malwares dans ses enquêtes – ZDNet

https://no-flux.beaude.net/wp-content/uploads/2019/10/SmartSpies.jpg

“Smart speakers from Amazon and Google offer simple access to information through voice commands. The capability of the speakers can be extended by third-party developers through small apps. These smart speaker voice apps are called Skills for Alexa and Actions on Google Home. The apps currently create privacy issues: They can be abused to listen in on users or vish (voice-phish) their passwords. As the functionality of smart speakers grows so too does the attack surface for hackers to exploit them. SRLabs research found two possible hacking scenarios that apply to both Amazon Alexa and Google Home. The flaws allow a hacker to phish for sensitive information and eavesdrop on users. We created voice applications to demonstrate both hacks on both device platforms, turning the assistants into ‘Smart Spies’.”

Source : Smart Spies: Alexa and Google Home expose users to vishing and eavesdropping – Security Research Labs

Facebook tarde à livrer les données promises aux scientifiques

“Facebook avait précisé que les données transmises aux scientifiques sélectionnés seraient anonymisées. Mais il est techniquement très compliqué de le faire totalement sur de vastes jeux de données personnelles. Par le biais de croisements et de recoupements, il est possible de réidentifier des internautes pourtant « anonymes », comme l’avaient montré, dès les années 2000, des recherches effectuées à partir d’une fuite de données issues du moteur de recherche d’AOL. Pour limiter ces risques, Facebook avait annoncé travailler à une anonymisation dite « différentielle » des jeux de données, censée régler le problème. C’est ce nouveau processus qui « a pris plus de temps que prévu », explique le réseau social.”

Source : Facebook tarde à livrer les données promises aux scientifiques

“Samsung is once again in hot water for a shoddy biometrics implementation. This time the culprit is the Galaxy S10 and its ultrasonic in-screen fingerprint reader, which apparently can be unlocked by anyone as long as there is a screen protector or some other piece of transparent plastic between a finger and the sensor.”

Source : Anyone can fingerprint unlock a Galaxy S10—just grab a clear phone case | Ars Technica

“Les plateformes en ligne, notamment dans les domaines de la location immobilière et de la restauration, prévoient la possibilité de déposer des commentaires, éventuellement de manière anonyme, censés offrir un retour d’expérience et éclairer la clientèle. Alors que ces avis déterminent souvent le choix, cette pratique peut être dévoyée car elle permet à des usagers mal intentionnés, voire à des concurrents, de s’exprimer pour tromper sciemment les internautes. Afin de renforcer la transparence et la loyauté en ligne et d’assurer l’honnêteté dans les relations commerciales, une piste d’amélioration souvent avancée serait d’imposer la publication du numéro IP de l’émetteur du commentaire à côté de l’avis.”

Source : Sandrine Le Feur : Question N° 23644 au Secrétariat d’état au numérique – NosDéputés.fr

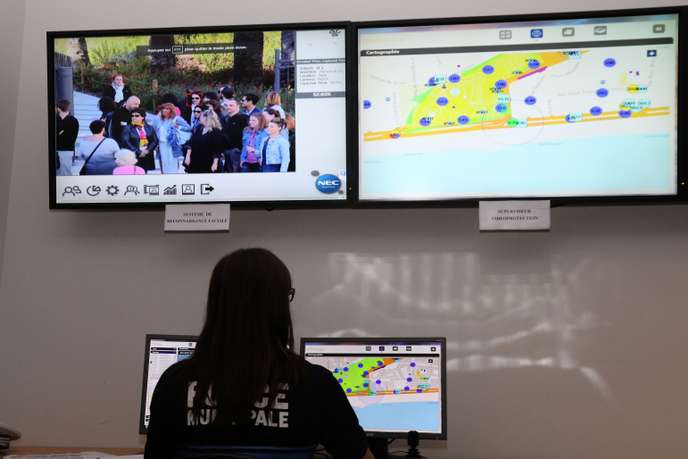
Le centre de supervision urbain de la ville de Nice expérimente la reconnaissance faciale, le 15 avril 2016.

“le projet Kivaou, financé par l’Agence nationale de la recherche et piloté par Sagem (désormais Safran) et le ministère de l’intérieur, a été conçu pour mettre au point un « outil de surveillance embarqué permettant d’indexer au fil de l’eau tous les passants et d’enregistrer leur biométrie faciale ». Selon nos informations, des enquêteurs ont parfois profité de ces expérimentations pour faire progresser leurs investigations.[…]
« La plus-value policière de cette technologie [reconnaissance faciale] ne fait aucun doute », peut-on lire dans une récente note du Centre de recherche de l’école des officiers de la gendarmerie. Selon son auteur, elle pourrait même « mettre fin à des années de polémiques sur le contrôle au faciès, puisque le contrôle d’identité serait permanent et général ».”

Source : Sous la pression des industriels et des forces de l’ordre, la reconnaissance faciale progresse

Pensive sad woman sitting on a bed

“Federal prosecutors have charged three men and a woman with sex trafficking charges for operating the popular porn site GirlsDoPorn. At least 22 women featured on the site have sued the site’s owners, charging that the pornographers used lies and coercion to gain their participation. The 22 women said they responded to ads for clothed modeling gigs. When they were asked to shoot porn instead, they initially resisted. But they went along with it after the company assured them that their videos would only be sold on DVD to customers outside the United States and would not be posted online. That turned out to be a lie, as their videos wound up on GirlsDoPorn, a website with plenty of American viewers.”

Source : Feds hit GirlsDoPorn owners with criminal sex trafficking charges | Ars Technica

“A former Yahoo software engineer has pleaded guilty to improperly accessing the accounts of around 6,000 Yahoo users in search of nude photos and videos. The news, outlined in a press release from the US Attorney’s Office for the Northern District of California, says programmer Reyes Daniel Ruiz used his privileges at Yahoo to crack user passwords and access the accounts of primarily younger women, including friends and co-workers.”

Source : Former Yahoo engineer pleads guilty to searching 6,000 user accounts for nudes – The Verge

« Older posts Newer posts »

© 2026 no-Flux

Theme by Anders NorenUp ↑